
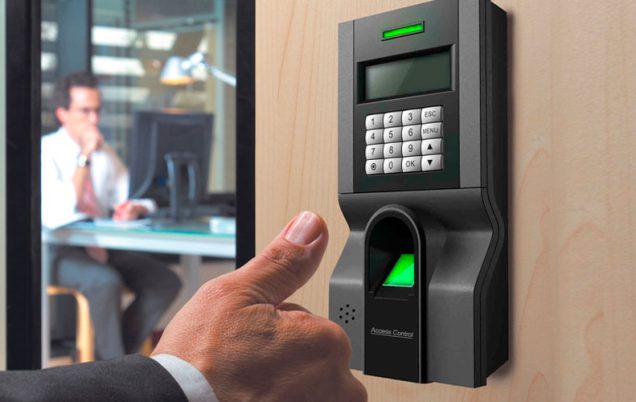
Cuando una empresa utiliza tarjetas, llaves, códigos PIN o contraseñas para controlar el acceso, existe un problema evidente: la credencial puede pasar de una persona a otra.
Una tarjeta puede prestarse. Una contraseña puede compartirse. Una llave puede duplicarse.
Pero ¿qué ocurre cuando la credencial es una huella digital, un rostro o alguna otra característica biométrica?
En principio, una identidad biométrica no se puede “prestar” de la misma manera que una tarjeta. Sin embargo, esto no significa que cualquier sistema biométrico sea automáticamente seguro.
La diferencia entre tener una credencial y ser la credencial
Los sistemas tradicionales de control de acceso suelen comprobar algo que una persona tiene o conoce: una tarjeta RFID, un código, una contraseña o un dispositivo.
La biometría cambia este principio porque utiliza características asociadas directamente con la persona.
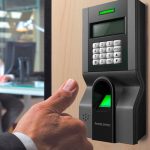
Por ejemplo, un sistema de reconocimiento facial puede comparar las características capturadas por una cámara con una plantilla biométrica previamente registrada. Un lector de huella realiza un proceso equivalente utilizando características de la huella digital.
Esto reduce uno de los problemas habituales de los sistemas basados únicamente en credenciales físicas: que una persona autorizada entregue deliberadamente su medio de acceso a otra.
Si un empleado presta su tarjeta a un compañero, técnicamente el sistema puede registrar un acceso válido aunque quien atravesó la puerta no sea el titular.
Con biometría, realizar esa sustitución es considerablemente más complejo.
Entonces, ¿una identidad biométrica es imposible de suplantar?
No.
 Y esta distinción es importante.
Un sistema biométrico no reconoce a una persona de la misma manera que lo haría otro ser humano. Captura determinada información, extrae características y las compara con una referencia previamente almacenada.
Por eso, la seguridad depende tanto de la característica biométrica utilizada como de la tecnología encargada de verificarla.
Un sistema facial básico, por ejemplo, puede tener capacidades de detección muy diferentes a las de una solución diseñada para comprobar que frente al dispositivo existe una persona real.
Aquí aparece un concepto fundamental: la detección de vida o liveness detection.
No basta con reconocer un rostro
Imaginemos que una empresa instala reconocimiento facial para acceder a una zona restringida.
El dispositivo identifica correctamente los rostros registrados, pero ¿puede distinguir entre el rostro de una persona presente físicamente y una representación de ese rostro?
Esa pregunta cambia completamente la evaluación de seguridad.
Los sistemas biométricos modernos pueden incorporar mecanismos destinados a detectar intentos de presentación o suplantación. Dependiendo de la tecnología, pueden analizar profundidad, información infrarroja, textura, movimiento u otras señales.
El objetivo no es únicamente preguntar:
“¿Este rostro coincide con el registrado?”
También debe determinar:
“¿Estoy verificando a una persona real frente al dispositivo?”
La diferencia parece pequeña, pero desde el punto de vista de seguridad es crítica.
La biometría tampoco elimina el factor humano
Existe además otro escenario que suele recibir poca atención.
Supongamos que un empleado autorizado permite deliberadamente que otra persona ingrese detrás de él sin identificarse. El lector biométrico funcionó perfectamente: verificó a quien debía verificar.
El problema ocurrió después.
Es el conocido tailgating o piggybacking: una persona aprovecha la apertura de una puerta autorizada para ingresar sin presentar su propia credencial.
En este caso, instalar un lector biométrico más sofisticado no necesariamente resuelve el problema.
La seguridad física debe contemplar el acceso como un sistema completo, incluyendo puertas, cerraduras, sensores, video, políticas de acceso, registros de eventos y, cuando el riesgo lo justifica, mecanismos para controlar el paso individual.
¿Qué sucede con los datos biométricos?
 Existe otra diferencia importante frente a una tarjeta de acceso.
Si una tarjeta se pierde o queda comprometida, normalmente puede desactivarse y sustituirse.
Una característica biométrica no funciona así.
No podemos reemplazar nuestros dedos o nuestro rostro como reemplazamos una contraseña. Por eso, la arquitectura utilizada para almacenar y procesar información biométrica merece especial atención.
Una implementación empresarial no debería evaluarse únicamente preguntando qué tan rápido reconoce un rostro o una huella.
También conviene conocer qué información almacena el sistema, cómo la protege, dónde se encuentra, quién puede acceder a ella y qué ocurre cuando una persona deja de estar autorizada.
Además, los datos biométricos requieren un tratamiento particularmente cuidadoso desde las perspectivas de privacidad, cumplimiento normativo y seguridad de la información.
Biometría no significa seguridad automática
Existe una idea peligrosa en seguridad física:
“Si tiene biometría, es seguro.”
No necesariamente.
Un buen proyecto de control de acceso debe analizar qué se intenta proteger, quién necesita ingresar, qué nivel de riesgo existe y cuáles son los posibles métodos para evadir el control.
En algunos escenarios puede ser suficiente una tarjeta. En otros, puede ser conveniente utilizar biometría. Y en instalaciones con mayores requisitos de seguridad puede ser apropiado combinar diferentes factores.
Por ejemplo:
tarjeta + biometría, o biometría + PIN.
Esto permite que el sistema no dependa exclusivamente de un único mecanismo de autenticación.
La pregunta correcta no es si una biometría puede prestarse
Una huella o un rostro no pueden entregarse temporalmente a otra persona como una tarjeta de proximidad.
Pero desde la perspectiva de seguridad, esa no debería ser la única pregunta.
Las preguntas realmente importantes son:
¿Puede alguien suplantar al usuario?
¿El dispositivo incorpora mecanismos contra intentos de presentación?
¿Una persona puede entrar aprovechando el acceso de otra?
¿Qué ocurre con la información biométrica almacenada?
¿Existe trazabilidad de los accesos?
¿El nivel de autenticación corresponde al riesgo del área protegida?
Porque instalar biometría y diseñar un sistema de control de acceso seguro no son exactamente lo mismo.
En Conessis, diseñamos e implementamos soluciones de control de acceso y autenticación biométrica considerando no solamente el dispositivo de identificación, sino también la operación, integración y nivel de seguridad requerido por cada espacio.
El objetivo no es simplemente sustituir una tarjeta por un rostro o una huella.
Es conseguir que la identidad que autoriza el sistema corresponda realmente con la persona que está ingresando.

You May Also Like


- 13 May 2026
- 7 mins read